Bonyolult jelszót nem nehéz kitalálni, megjegyezni viszont annál inkább. Egyetlen erős kombináció még megtanulható, de több tucat vagy akár több száz fióknál ez már lehetetlen feladat. Sokan ezért ugyanazt a jelszót használják számos oldalon, vagy cetlikre és telefonos jegyzetekbe írják a belépési adatokat. Ezzel azonban a védelem puszta formalitássá válik.
## Miért kellenek erős jelszavak?
Gyakori tévhit, hogy egy átlagos felhasználó fiókja senkit sem érdekel, a feltörés pedig úgy zajlik, hogy valaki egyenként próbálgatja a karaktereket. A támadók régóta automatizált eszközöket használnak: botok pásztázzák a hálózatot, és erre készült programokkal kombinációk tömegét próbálják ki. Nem számít, kié a profil. A sikeresen feltört fiókból spamküldő bot lehet, de a hozzáférést a feketepiacon is értékesíthetik.
Az egyszerű jelszavak fő veszélye nem is csupán az, hogy gyorsan kitalálhatók, hanem az, hogy sokan több helyen használják ugyanazt. Tegyük fel, hogy valaki a megszokott belépési adataival regisztrál egy ételkiszállító szolgáltatásba. Ha az oldal adatbázisa kiszivárog, a csalók a megszerzett felhasználónév–jelszó párost szolgáltatások ezrein próbálhatják ki, a webáruházaktól a banki felületekig. Egy jelentéktelennek tűnő oldal adatszivárgása így az egész digitális élethez kulcsot adhat.
Ugyanakkor még egy húsz véletlenszerű karakterből álló, kiváló jelszó sem nyújt százszázalékos védelmet. A jelszó erős zár az ajtón, de mit sem ér, ha a támadók megkerülik az ajtót. Ez többféleképpen történhet:
- **Adatszivárgás a szolgáltatónál.** Hiába alkotunk nagyszerű jelszót, ha a vállalat nyílt formában vagy gyengén védett adatbázisban tárolja, és a támadók közvetlenül a szerverről lopják el. - **Adathalászat.** Ha valakit egy hamis banki oldalra csalnak, ő maga adhatja meg a jelszavát. Ilyenkor annak hossza semmit sem számít. - **Kártékony programok.** A fertőzött számítógépre került billentyűzetfigyelők rögzíthetik a leütéseket, más programok pedig a böngésző memóriájából lophatják el a mentett belépési adatokat, még mielőtt azok eljutnának az oldalhoz.
A megfelelő digitális védelem ezért nem alapulhat kizárólag a jelszón, bármilyen erős legyen is.
## Hogyan készítsünk erős jelszót?
### A hossz fontosabb a rövid jelszó túlbonyolításánál
Az automatikus próbálgatással szemben a hossz különösen sokat számít. Egy új speciális karakter lineárisan bővíti a lehetőségek számát, minden további karakter viszont exponenciálisan növeli a kombinációkét.
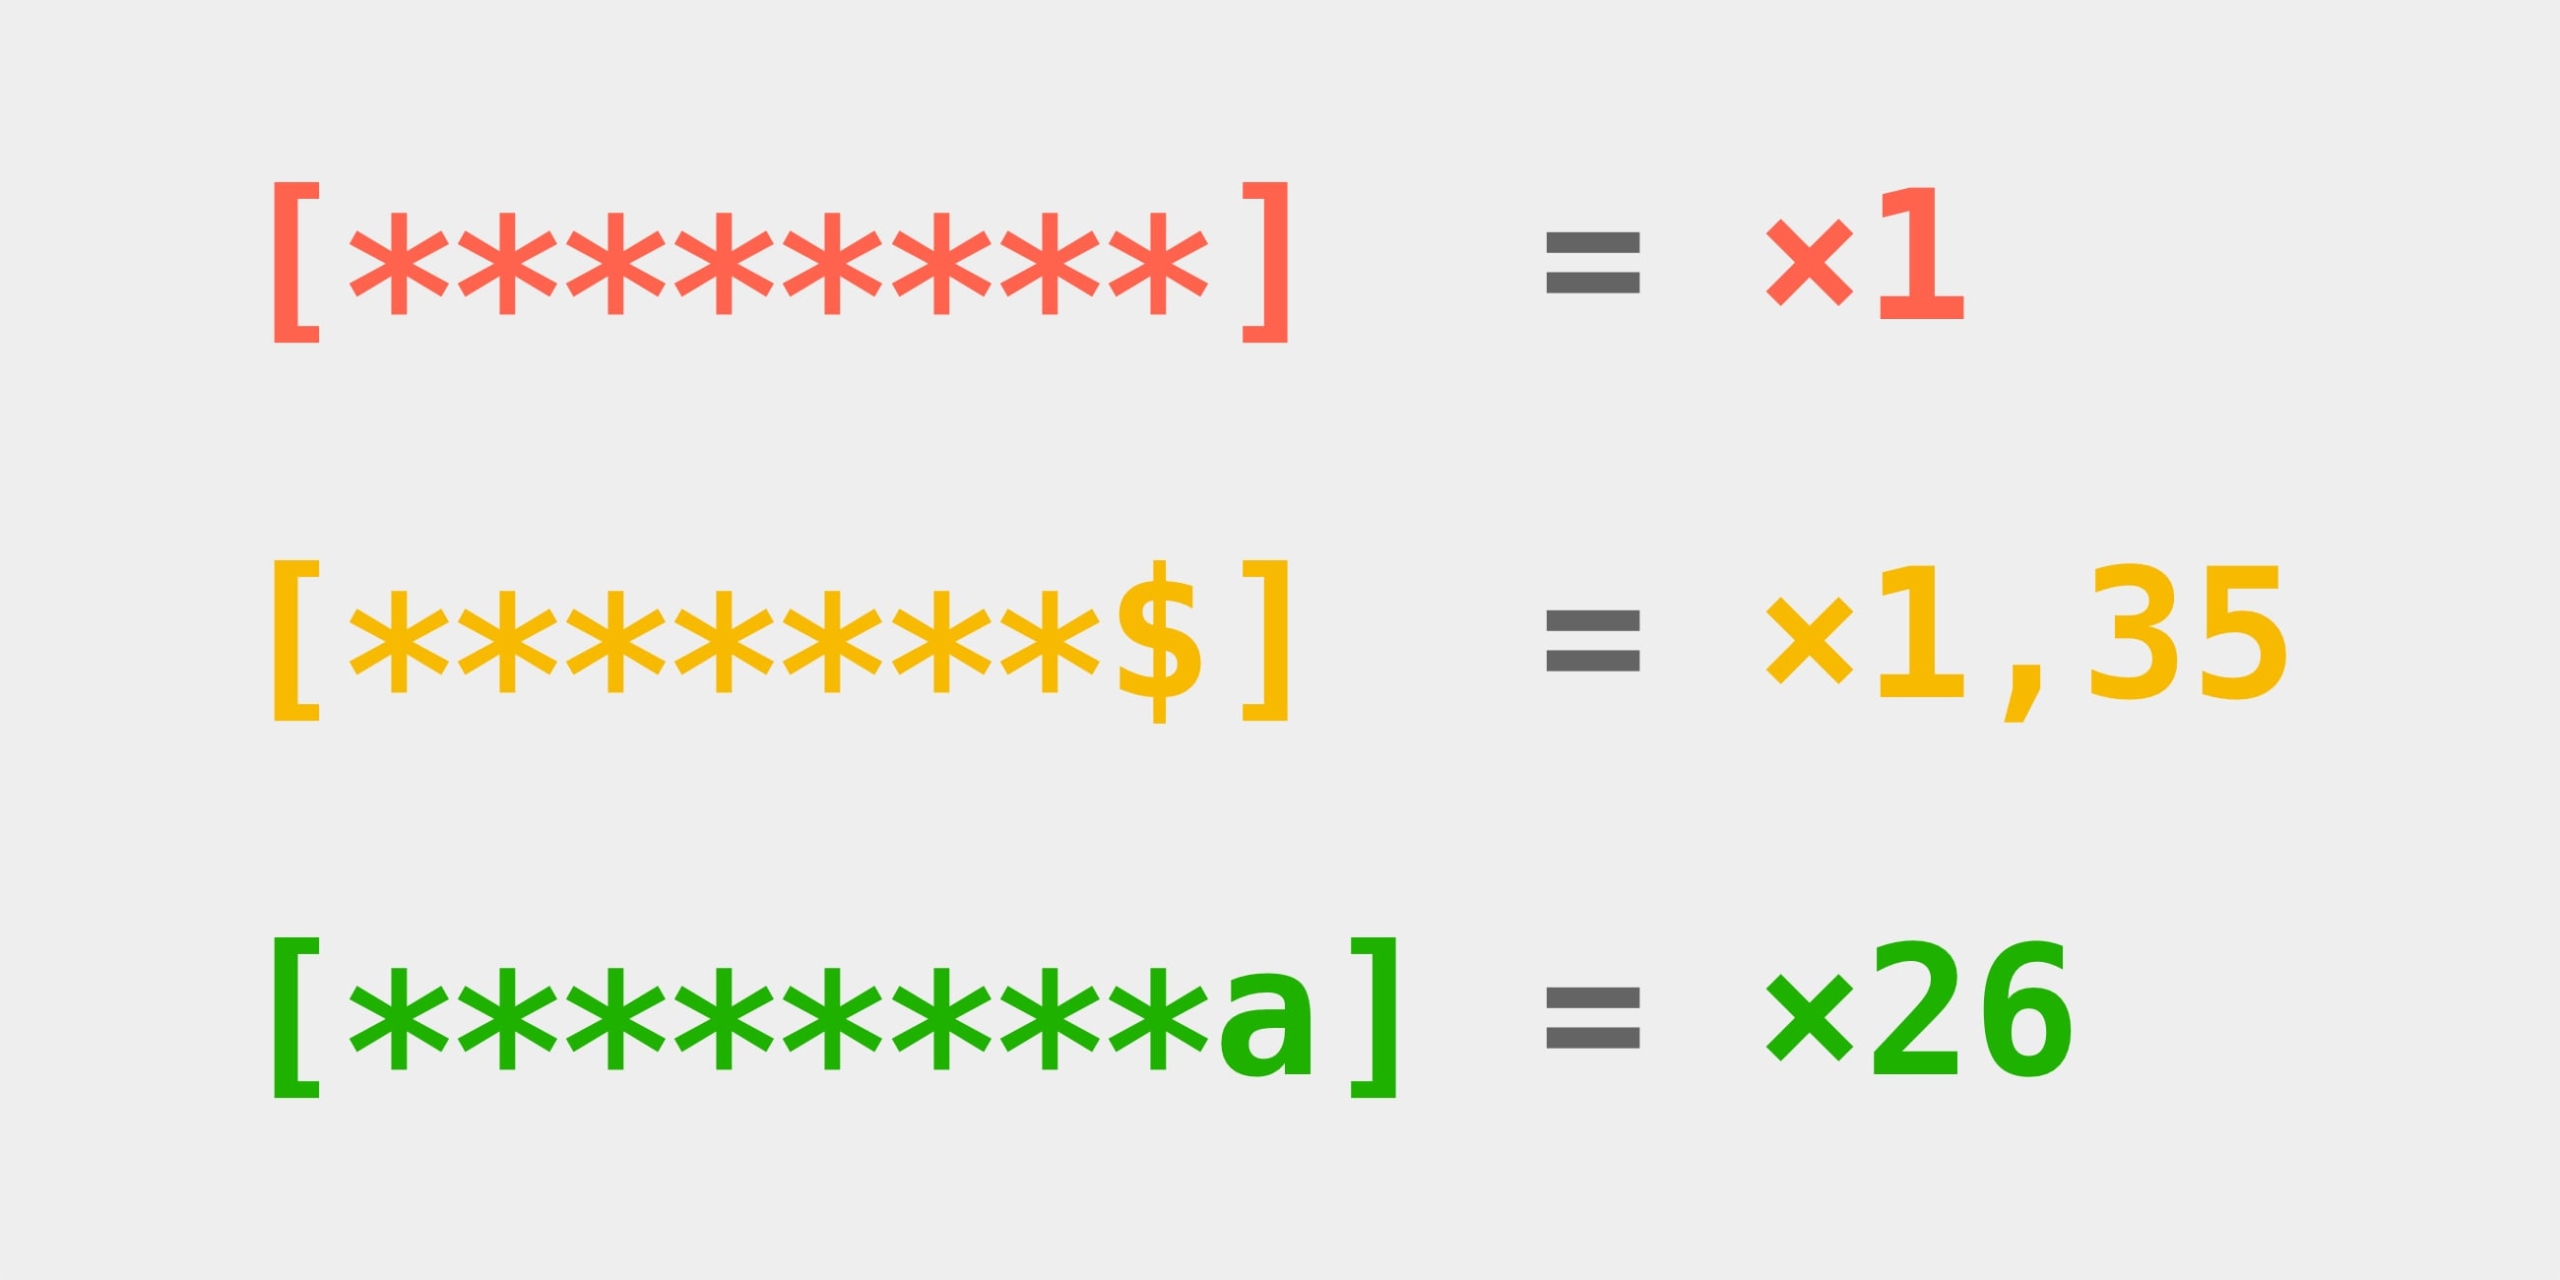
Ha egy nyolc karakteres, betűkből álló jelszóban egy karaktert speciális jelre cserélünk, a feltörés nehézsége mindössze 1,35-szörösére nő. Ha viszont megtartjuk a betűket, és egyetlen karakterrel meghosszabbítjuk a jelszót, a lehetséges próbálkozások száma 26-szorosára emelkedik.
Egy nyolc karakteres, betűket, számokat és jeleket vegyítő jelszó 6,1 × 10¹⁵ lehetőséget kínál. A korszerű videokártyák ezeket néhány perc vagy néhány óra alatt végigpróbálhatják. Ezzel szemben 16 egyszerű kisbetű 4,3 × 10²² kombinációt eredményez, vagyis több milliószor nagyobb a választék.
### Kerüljük a kiszámítható adatokat és mintákat
A hosszú jelszó sem ér sokat, ha személyes adatokat rejt. A születési dátum, vezetéknév, háziállat neve vagy kedvenc sportcsapat könnyen megjegyezhető, de a csalók ezeket az információkat a közösségi oldalakról is összegyűjthetik, majd célzott próbálkozási listát állíthatnak össze belőlük. A jelszótörő programok az ilyen lehetőségeket ellenőrzik először.
Ugyanez vonatkozik a telefonok és bankkártyák rövid PIN-kódjaira. Az olyan sorozatok, mint az 1111 és az 1234, az ismétlődő vagy szomszédos számpárok – például 2244 vagy 1627 –, illetve a billentyűzeten kirajzolódó minták, mint a 2580, teljesen kiszámíthatók a támadók számára.
### A legfontosabb belépéshez használjunk jelmondatot
A nehezen megjegyezhető karakterhalmaz helyett célszerű több, egymással össze nem függő szóból álló jelmondatot választani. Hossza miatt nehezebb feltörni, miközben könnyebb felidézni. Ez különösen akkor hasznos, amikor kézzel kell beírni a kódot.
Egy olyan elképzelt kombináció, mint a „kutya-lapát-repülés-vízesés”, a repülő kutya képe miatt könnyen rögzülhet. A forrás ugyanakkor azt tanácsolja, hogy kerüljük a cirill betűket és az orosz szavak angol billentyűkiosztással történő begépelését: ezek nem növelik a biztonságot, viszont később problémát okozhatnak.
### Ne hagyatkozzunk egyszerű karaktercserékre
Az „o” betű nullára vagy az „e” hármasra cserélése nem téveszti meg a botokat. A P@ssword01 jellegű megoldásokat a programok az elsők között próbálják ki.
### Ne tegyük a szolgáltatás nevét az alapjelszóhoz
Veszélyes módszer ugyanazt az alapjelszót használni mindenhol, és csupán az oldal nevével kiegészíteni. Ha egy adatszivárgásban láthatóvá válik a minta – például `[jelszó]_[oldalnév]` –, a támadók gyorsan kikövetkeztethetik a többi fiókhoz tartozó változatokat is.
## Nem kell minden jelszót fejben tartani
### Használjunk jelszókezelőt
Az Apple beépített Jelszavak alkalmazása és a Google Jelszókezelő már támogatja a kétfaktoros hitelesítést és a hozzáférési kulcsokat is, ezért egyetlen gyártói ökoszisztémán belül elegendő lehet. Ha valaki különböző rendszereket használ, például iPhone-t és Windows rendszerű laptopot, a platformfüggetlen Bitwarden vagy KeePassXC kínálhat zökkenőmentes szinkronizálást.
A jelszókezelők minden oldalhoz és alkalmazáshoz hosszú, véletlenszerű kombinációt hoznak létre, ezeket titkosított adatbázisban tárolják, belépéskor pedig automatikusan kitöltik. Így csak egyetlen erős jelmondatot kell megjegyezni: azt, amely magát a jelszókezelőt nyitja. Telefonon vagy számítógépen ezután Face ID-val vagy ujjlenyomattal is gyorsan feloldható. Fontos figyelmeztetés, hogy az elsődleges jelmondat elfelejtése esetén a hozzáférés nem állítható helyre.
### Kapcsoljuk be a kétfaktoros hitelesítést
A banki szolgáltatásoknál, az elsődleges e-mail-fióknál, a Telegramnál és más létfontosságú felületeken erősen ajánlott a kétfaktoros hitelesítés, vagyis a 2FA használata. Ilyenkor a jelszó mellett egy egyszer használható, hatjegyű kódra is szükség van.
A kód érkezhet SMS-ben, de ez kevésbé megbízható, ezért jobb kerülni. Biztonságosabb megoldás egy hitelesítő alkalmazás, például a Google Authenticator vagy a Yandex ID, illetve a jelszókezelőbe épített kódgenerátor.
### Ahol lehet, váltsunk hozzáférési kulcsokra
A hozzáférési kulcs, angolul passkey, korszerű, bár még nem mindenütt elterjedt megoldás. Karaktersor beírása helyett ujjlenyomattal, arcfelismeréssel vagy az eszköz feloldókódjával lehet belépni. A privát kulcs a telefon vagy a laptop védett chipjében marad, a webhely pedig csak a nyilvános párját kapja meg.
Idegen számítógépen is be lehet jelentkezni: elég a telefon kamerájával leolvasni a képernyőn megjelenő QR-kódot. A hozzáférési kulcsok az adathalászat ellen is védenek. Mivel szorosan az adott szolgáltatás hivatalos domainjéhez kötődnek, egy kéretlen levél hamis hivatkozásán megnyitott oldalon egyszerűen nem működnek.